您订阅的产品有更新,请及时查阅
查看详情您订阅的产品有更新,请及时查阅
查看详情 发布时间:2026-08-18
 点击量:21
防火墙(NGFW)、Web安全网关(SWG)、上网行为管理(UAC/ACG)、Web应用防火墙(WAF)是四类功能定位不同的网络安全产品,它们在防护层次、核心能力、适用场景上存在差异。以下从防护层级、核心功能、保护对象和典型部署四个维度进行对比:
| 对比维度 | 防火墙(NGFW) | Web安全网关(SWG) | 上网行为管理(UAC/ACG) | Web应用防火墙(WAF) |
| 防护层级 | L2-L7层,覆盖网络层到应用层 | L7应用层为主,侧重Web流量安全 | L7应用层,聚焦用户行为与合规 | L7应用层,专攻Web应用安全 |
| 核心功能 | 访问控制、NAT、VPN、IPS、AV、威胁情报、应用识别、AI未知威胁检测 | URL过滤、恶意代码检测、SSL解密、内容过滤、反病毒 | 应用识别与控制、流量管理、上网审计、终端溯源、合规审计、共享检测 | SQL注入、XSS、CSRF等OWASP Top10攻击防护、API安全 |
| 保护对象 | 整个网络边界,所有进出流量 | Web访问流量(HTTP/HTTPS) | 内部用户上网行为与终端 | Web服务器/应用系统 |
| 典型部署 | 路由/透明/旁路模式 | 代理或透明桥接 | 网关/透明(网桥)/旁路/混合模式 | 反向代理或透明桥接,部署于Web服务器前端 |
核心区别总结:
防火墙(NGFW)是网络边界的第一道防线,基于安全策略进行访问控制;上网行为管理(UAC/ACG)关注"谁在做什么",对内部用户的上网行为进行管控和审计;Web应用防火墙(WAF)专注于保护Web应用免受应用层攻击;Web安全网关则侧重Web流量的安全过滤。
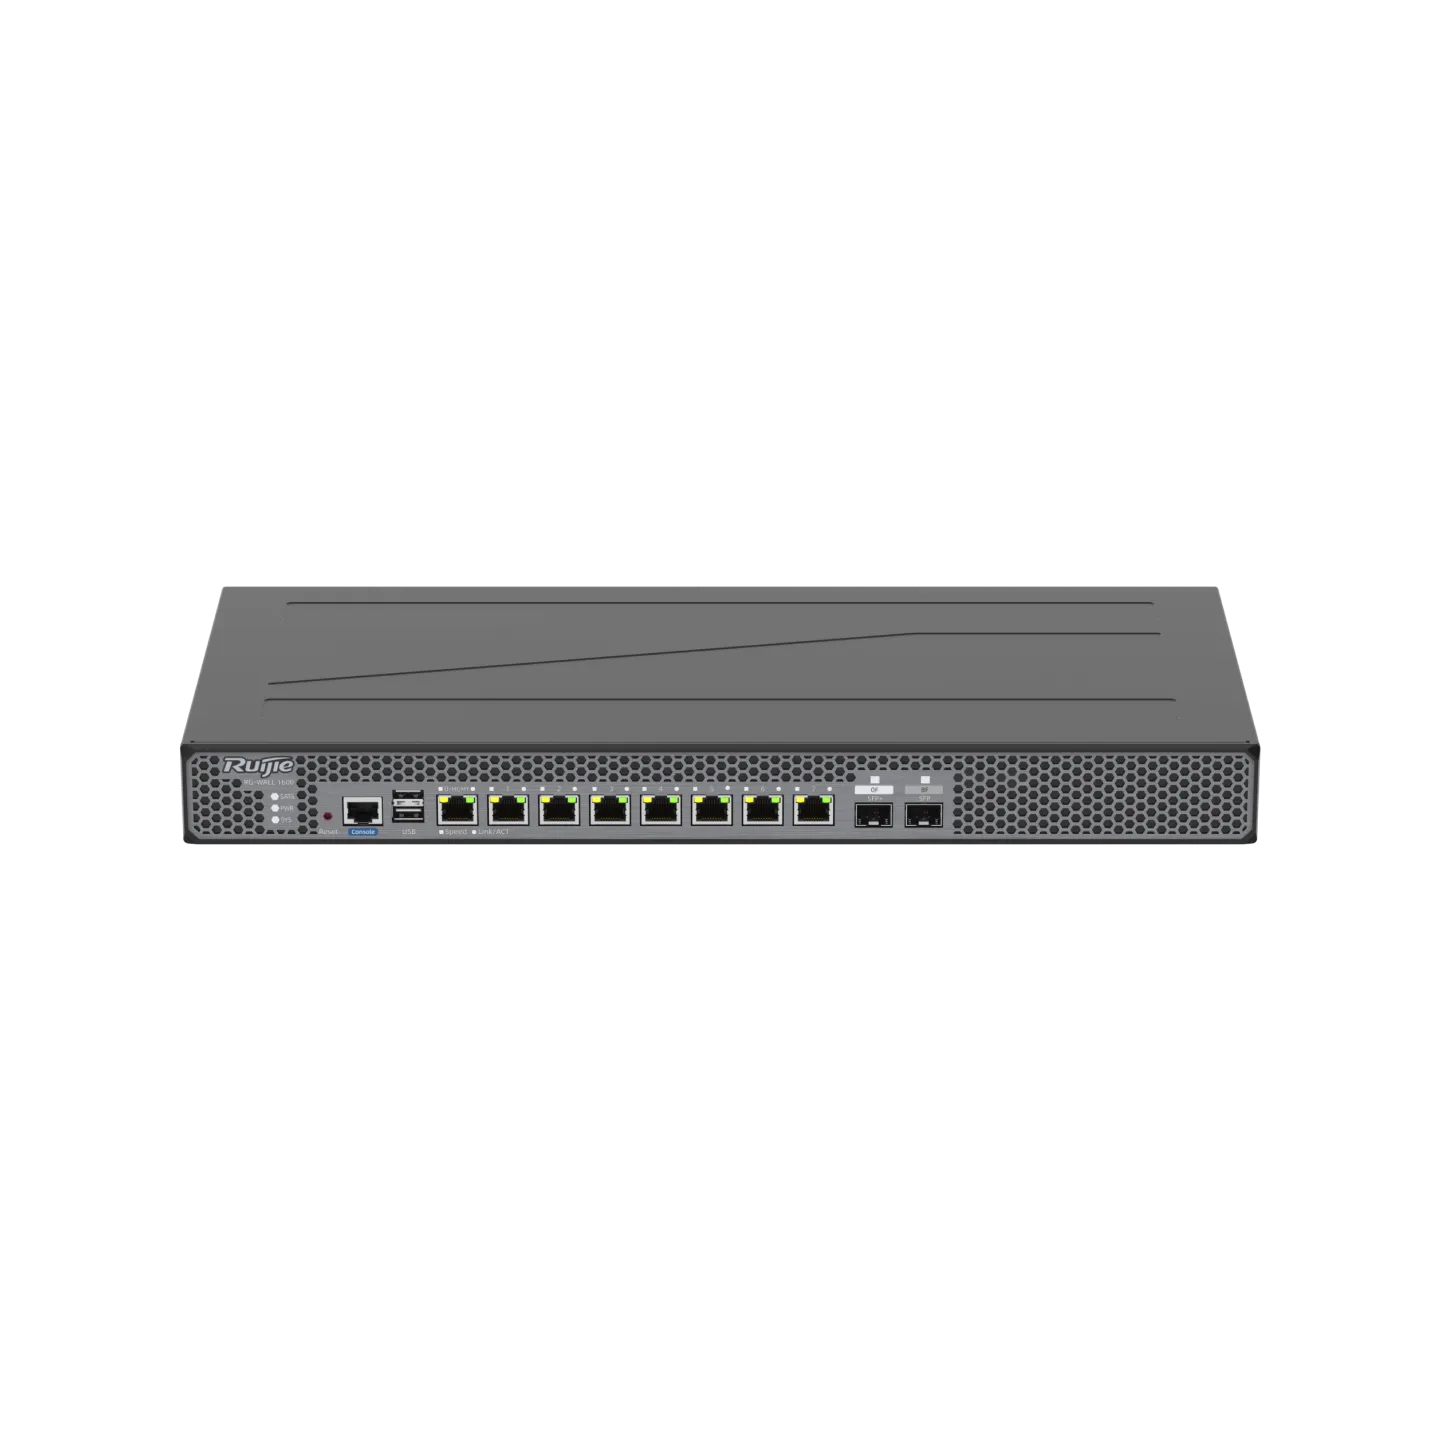
锐捷安全产品线中,RG-WALL 1600-Z系列防火墙和RG-WALL 1600-CF系列防火墙已将其中多项能力集成,部分型号内置了Web应用防护(WAF)功能,实现"一台设备、多重防护"的边界安全方案。

 文档评价