

“我们公司从没发生过数据泄露,干嘛要花精力做防护?”
“数据被偷,我们明明是受害方,为啥监管还要找企业问责、罚款?”
作为创新型企业的 IT 负责人,你是不是经常被老板、同事,甚至自己问起这两个问题?
真相是——
没发生泄露,是暂时幸运;不做防护,始终是冒险。
数据防泄露不是出了事才补救的选择题,而是 “如何做更好” 的必修课。
一、数据没泄露≠没风险:数据保护预防真的重要吗?
守住核心数据,就是守住市场竞争中的 “生存家底”
对许多创新型企业来说,一张产品设计图纸,几行源代码,可能就是养活团队、跑赢市场的立身之本。
这些数据信息,不像核心设备、概念样品可以关进保险柜,加上隔离锁。
现实的数据泄露可能就藏在不起眼的日常:设计师用社交软件发设计图纸给外协、员工悄悄用 U 盘拷走源代码,修改文件后缀绕开管控 —— 这些小动作,没有惊天动地的黑客攻击,却分分钟可以掏空企业苦心积累的核心资产。
企业是数据的 “法定守门人”,被偷≠无责
很多企业主觉得委屈:数据被偷,我们是受害方,为什么还会被监管约谈、罚款,甚至停业整顿?
这是因为数据不是简单的“商品”。法律把数据安全的 “看管责任”,交到了企业手上——这就像你开了一间仓库,里面存放了数据资产。小偷来偷,你是受害方;但如果仓库没锁门、没保安、无监控,放任小偷随意进出,监管问责的不是 “你被偷了”,而是 “你没尽到看管义务”。
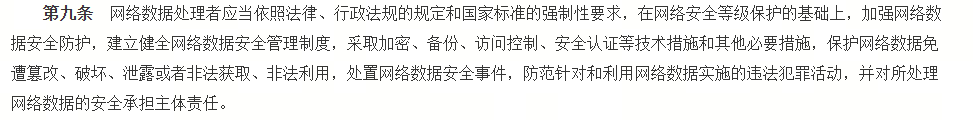
内容来源:《网络数据安全管理条例》
企业要做的,不是等数据泄露后追责,而是提前履行法律要求的防护义务:建管控规则、做技术拦截、留操作日志。
看到这里,IT老司机们会说,道理我明白,但是没有那么简单。
那么,问题在哪?
二、数据防泄露,创新型企业要根据自身情况走哪条路?
创新型企业开展数据防泄露,容易先被 5 个现实问题卡住:
人手紧张:IT 团队往往一人多职,没精力折腾复杂方案;
预算有限:市面上部分方案超出预算;
怕影响业务:传统软件导致电脑卡顿、需要改组网结构,耽误生产办公;
怕难用:部署要数月、运维门槛高;
怕防不住:员工改文件名后缀、加密压缩,普通监管效果不佳。
想守好数据,却被 “复杂、卡顿、难运维” 困住。
目前市面上的主流数据防泄露方案主要是这3条路线:
| 方案 |
核心能力 |
优点 | 短板 |
| 传统 DLP | 复杂场景内容防护 | 功能完备、合规性强 | 架构重、成本高,通常需要企业配置专用安全设备、调整现有网络布局,还需专业人员持续运维 |
| 纯终端加密 | 本地文件 / 外设管控 | 可对 U 盘、打印等本地操作进行约束 | 易占较多终端资源导致办公卡顿,网络外发的管控能力有限、绕开难度低 |
| 上网行为管理 | 网络流量层面的渠道管控 | 可以封禁应用、网盘等 |
识别核心文件内容能力弱,在文件经过改名、后缀修改、压缩改变流量大小等处理后,易绕过、管控死板 |
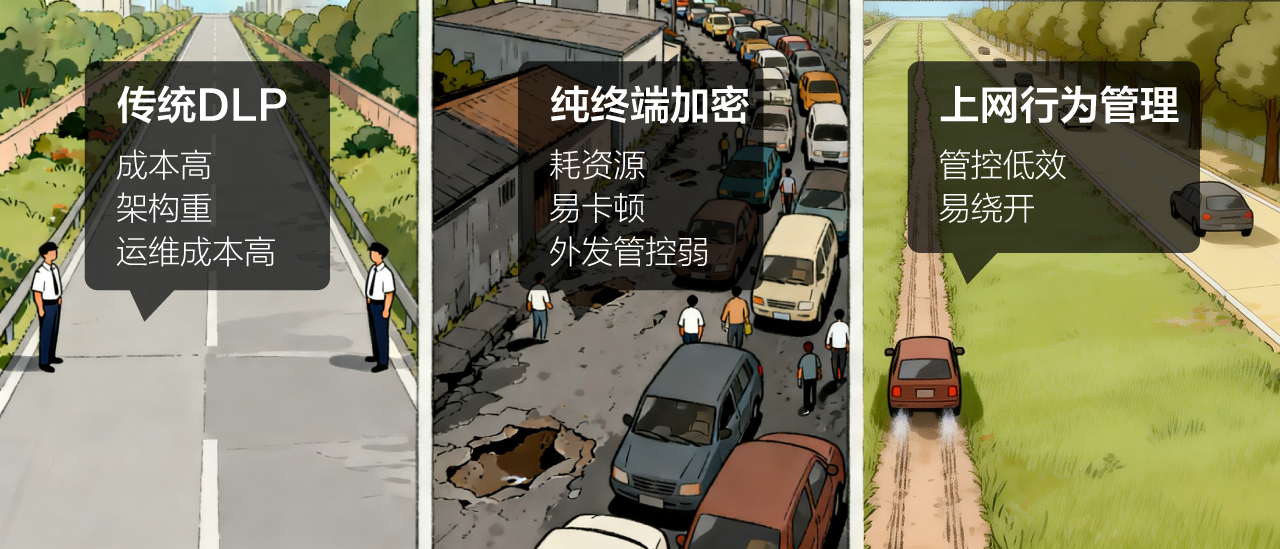
因此,创新型企业防数据v,不用堆复杂技术, 解决好部署、不卡顿、防得住、好运维四个核心问题就够了。
三、锐捷多功能安全网关:图纸代码双防,网络外设兼顾
针对创新型企业的痛点,锐捷推出多功能安全网关EG/CMG2.0系列,一台网关搞定网络出口需求的同时,端网联动防外泄,守护图纸代码资产安全,在可控的成本内帮助创新型企业解决数据泄露这一核心问题。
端网协同:不用改网络,高效部署
它采用端 + 网双层轻量架构,像给企业配了一套 “贴身保安 + 大门守卫”:
员工电脑(终端侧):装一个轻量插件,像终端的贴身保安,负责盯紧文件操作、执行防护规则;
安全网关(网络侧):作为大门守卫,监控全网流量、制定规则、告警留痕。
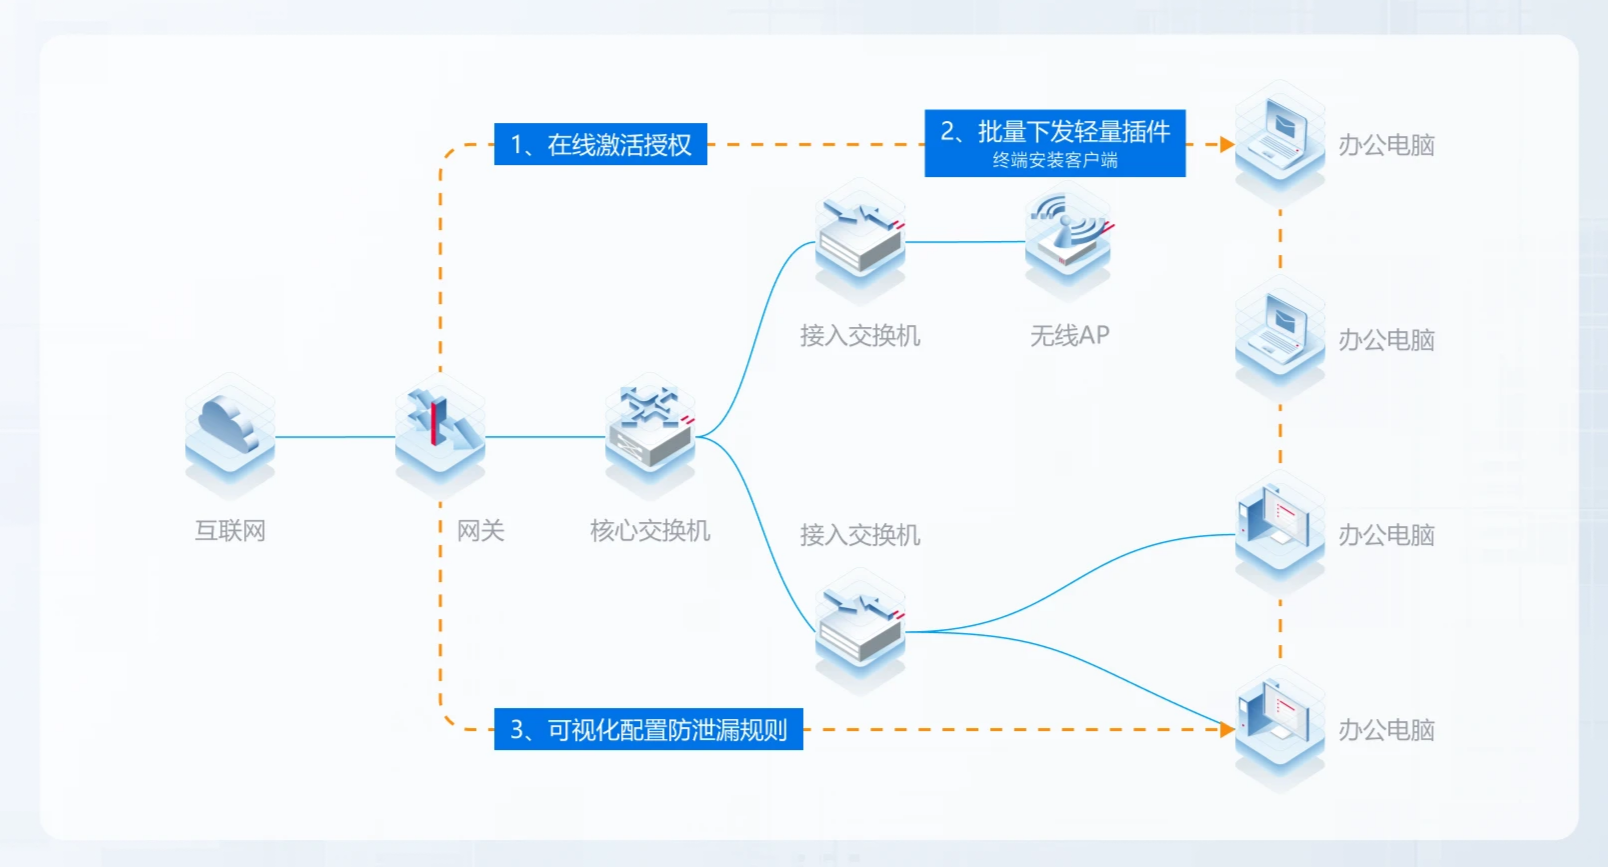
轻量管理,批量一键部署:网侧统一下发插件,员工点一下就能安装,IT 人不用逐台操作,省时省力。
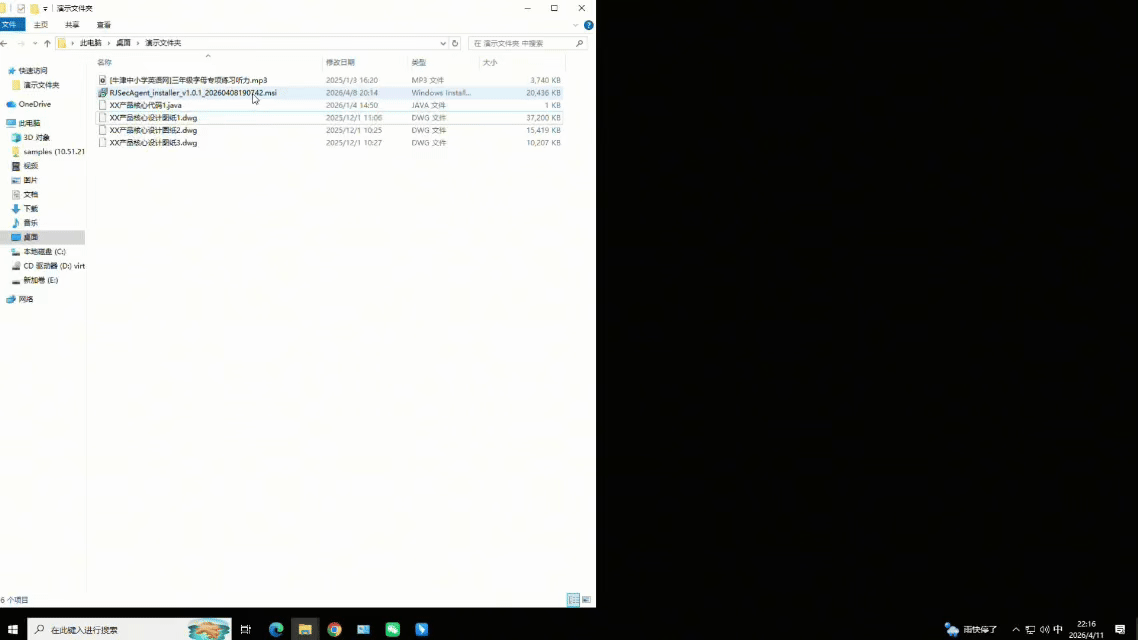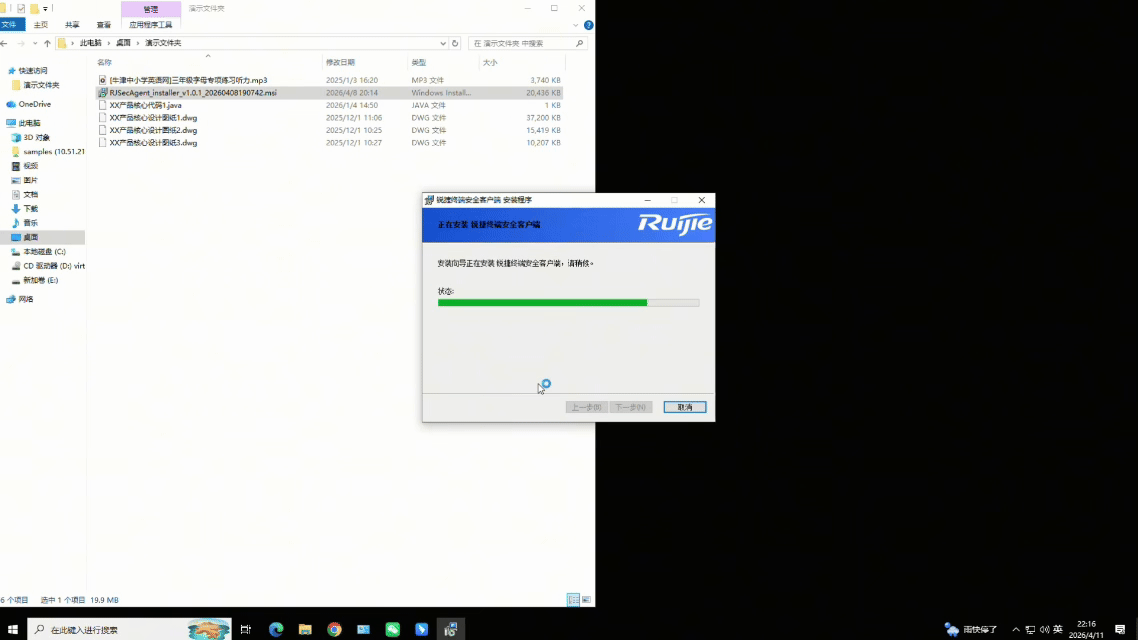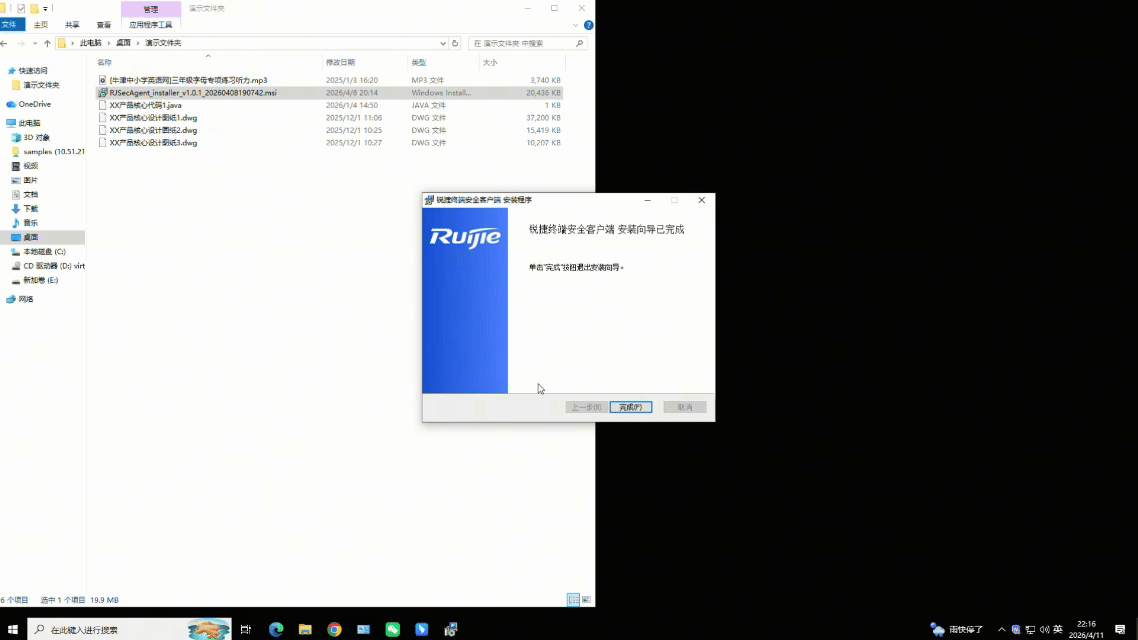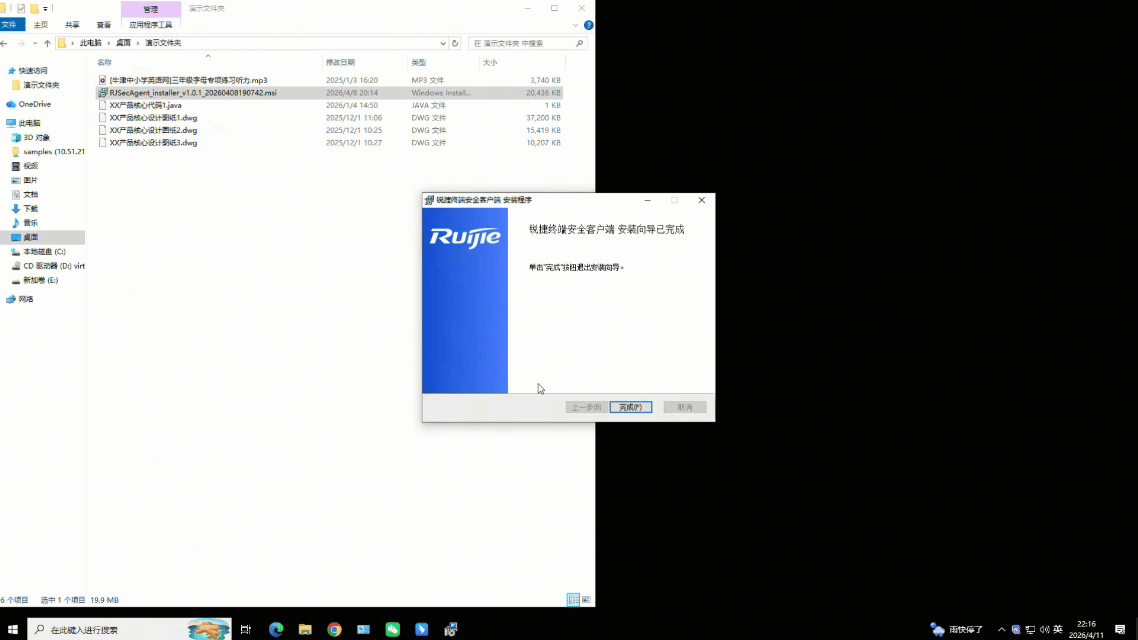
不需要改变企业原有组网结构,云端订阅即可开通,部署效率从传统的 “月级” 压缩到 “天级”,IT 人不用拆改网络、不中断业务,高效快速落地。
资源低耗,不打扰办公:内存占用<100M
很多员工反感安全软件,根源是卡顿、拖慢效率。而升级的网关EG/CMG 2.0 端侧插件,CPU 占用<5%,内存占用<100M,比许多日常办公的小程序还轻便,不会成为效率的负担。

网络、外设兼顾,盯紧图纸、源代码相关泄露动作
文件精准识别:管理聚焦核心文件,给图纸、代码打上专属轻量级标签,标签不会因文件被改名、改后缀或加密压缩而变化,系统能够穿透这些动作识别出文件,堵上传统管控的漏洞;
外发严格管控:盯紧重点的渠道,端侧插件实时监控,违规外设自动禁用;网关配置策略后可实时拦截外发图纸、源代码。同时支持数据泄露行为实时告警、日志留存、精准溯源,守住资产安全。
不搞一刀切,灵活应对不同程度防护要求
支持严格/宽松两种管控模式,按需一键切换,提供两种灵活模式:
严格模式:给核心研发、设计部门用,非许可应用一律阻断,大幅降低泄露风险;
灵活审计模式:给行政、后台等部门用,正常办公不打扰,核心文件操作全程审计,出事可溯源。
锐捷网关 2.0 不做复杂的技术堆砌,只帮创新型企业守好核心数据、规避风险,用轻量简单的方式,守护企业珍贵的数据资产。
→详细产品方案&相关需求请点击此处反馈
相关阅读:
智能制造业图纸泄密屡禁不止?别再靠人工兜底!选网关2.0就对了
专精特新企业出口合规选网关 2.0,三重防护:防泄露、防违规、防翻墙
锐捷安全网关2.0系列产品选型指导


更多技术博文
-

 30万终端统一认证、跨厂商漫游毫秒级切换:新极简下一代校园网BRAS解决方案来了
锐捷网络发布新极简下一代校园网BRAS解决方案,将核心交换与BRAS认证融合,单机支撑30万双栈终端统一认证,单卡9.5万双栈。
-
#高职教
-
#教学网
-
-
 融合光加速,慧联全场景|锐捷极简以太彩光5.0创新发布
锐捷网络发布极简以太彩光5.0,面向企业、教育、医疗园区网络,完成全域单芯BIDI、双超融合承载密度提升、Ostick三合一、RG-PDBOX智控集中供电四大升级,实现更少线缆设备与运维。已在50万+房间部署,连续5季度IDC中国以太光网络市场第一。光线传媒、武汉大学、湘潭大学、中山大学附属肿瘤医院甘肃医院、江苏省中医院等案例验证施工TCO降低、业务开通提速、弱电间无源与运维效率提升。
-
#制造业
-
#交换机
-
#全光网
-
#交通
-
#高职教
-
-
 设备全绿,HIS 却卡了:医院排障,别再人工被动“排除法”了
锐捷乐享3.0基于SLE业务故障诊断模型,通过零侵入eBPF Agent采集业务运行数据,先定界网络与应用边界,再沿调用链下钻定位根因,缩短故障恢复时间。方案同时内置风险预防检查项,在体验指标偏离期望值时提前预警,帮助信息科从被动排除法转向主动预防与快速处置。
-
#医疗
-
#IT运维
-
#医院网络
-
#IT运维管理
-
-
 中大型企业办公园区网络建设方案(1000人以上)
1000人以上企业园区网络需统筹有线、无线、安全与运维,无线不应独立建设。高密区域应差异化部署,锐捷磐石无线以高密AP、AI Radio、多档赋形天线与WIE智能无线AC协同,解决高并发、AP负载不均、同频干扰与终端粘连问题,并通过PoE、交换上联与核心容量统一规划,实现从单点AP建设向整网无线体验建设的转变。
-
#无线网
-
#Wi-Fi 7
-
#办公网
-
#无线
-